Een scanner kent je omgeving niet. Hij weet niet dat die ene dienst alleen vanaf je beheernetwerk bereikbaar is, of dat je een melding al drie keer hebt afgedaan als niet van toepassing. Zonder correctie beoordeel je bij elke scan opnieuw hetzelfde. Met overrides leg je jouw oordeel eenmalig vast en blijft het staan.
Je vindt ze via je gebruikersnaam rechtsboven, dan “Platform settings” en de tegel “Overrides”. Daarachter zitten twee soorten.
Template overrides: je eigen weging
Een template override past de kans, de impact en daarmee het risico aan van een heel type kwetsbaarheid. Niet van dit ene geval, maar van elk voorkomen ervan in je omgeving.
In het overzicht staat per regel de titel van de kwetsbaarheid en wat je hebt gewijzigd, met de oorspronkelijke waarde en jouw waarde naast elkaar. Zo lees je in één oogopslag terug dat je bijvoorbeeld de kans van medium naar low hebt gezet en het risico daarmee van high naar medium.
Dit is de plek om je eigen context te verwerken. Een bevinding die standaard als high binnenkomt maar in jouw netwerk niet vanaf buiten bereikbaar is, weegt bij jou nu eenmaal minder zwaar. Door dat hier vast te leggen, klopt je risicoscore beter bij je werkelijke situatie, en dat is precies waar dat getal voor bedoeld is.
Status overrides: je vaste beslissingen
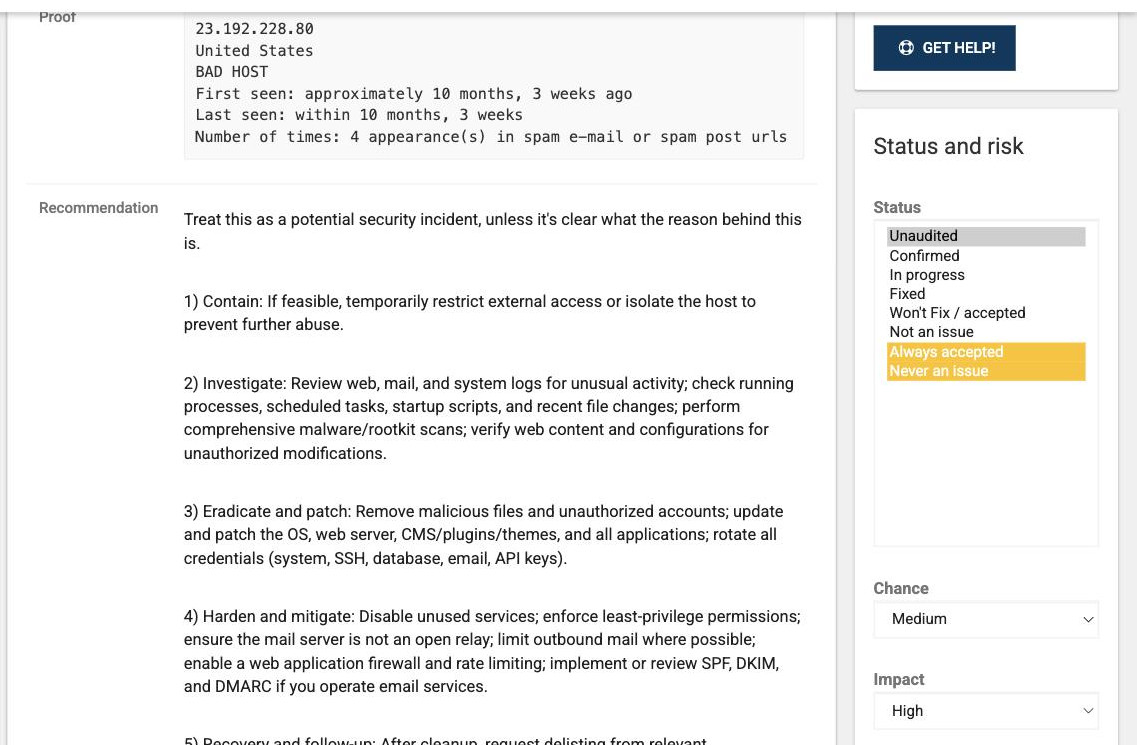
Een status override legt vast dat een bepaalde bevinding altijd dezelfde status krijgt. Deze ontstaan vanzelf zodra je een kwetsbaarheid op “Always accepted” of “Never an issue” zet. Het overzicht toont per regel de titel, de tool die de bevinding meldde, de referentie waaraan hij te herkennen is en de status die je hebt gekozen.
Loop dit overzicht af en toe na. Het is de lijst met dingen die je bewust niet meer te zien krijgt, en dat is precies het soort lijst dat je een keer per jaar wilt controleren. Een melding die vorig jaar terecht als niet-relevant is weggezet, kan na een verhuizing naar de cloud of een nieuwe koppeling ineens wel meetellen.
Wanneer gebruik je wat
Gaat het om hoe zwaar iets weegt, gebruik dan een template override: de bevinding blijft zichtbaar, alleen anders gewaardeerd. Gaat het erom dat je een bevinding definitief hebt afgehandeld, dan hoort daar een status bij en ontstaat de override vanzelf. Wil je alleen dit ene geval op dit ene systeem anders beoordelen, blijf dan op het detailscherm van die bevinding en pas daar kans en impact aan.
Lees verder
De statussen die tot een override leiden, staan in De acht statussen van een kwetsbaarheid. Kans en impact voor één bevinding stel je bij zoals beschreven in Details van een kwetsbaarheid. De rest van het instellingenscherm vind je in De platforminstellingen.