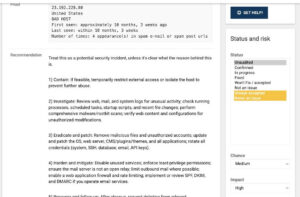
Een lijst met kwetsbaarheden is pas bruikbaar als je eraan kunt zien wat er al mee is gedaan. Daar is de status voor. Je stelt hem in op het detailscherm van een bevinding, in het blok “Status and risk”. NetCaptain kent er acht.
Nog te beoordelen
- Unaudited: er is iets gevonden, maar NetCaptain kon niet vaststellen of het echt is. Elke nieuwe bevinding begint hier. Dit is je werkvoorraad.
- Confirmed: de kwetsbaarheid is bevestigd. Vanaf hier telt hij ook zwaarder mee in je risicoscore.
- In progress: er wordt aan gewerkt. Gebruik deze status zodra een patch is ingepland of een wijziging in behandeling is, zodat een collega niet aan hetzelfde probleem begint.
Afgehandeld
- Fixed: het probleem is opgelost of afgedekt. Duikt het bij een volgende scan opnieuw op, dan zet NetCaptain de bevinding automatisch weer open. Je oplossing wordt dus gecontroleerd zonder dat je daar zelf aan hoeft te denken.
- Won’t fix / accepted: de kwetsbaarheid is er nog, maar je hebt besloten hem niet op te lossen. Bijvoorbeeld omdat de leverancier geen update meer uitbrengt en vervanging al gepland staat.
- Not an issue: een false positive, of iets dat in jouw situatie niet van toepassing is.
Deze drie halen de bevinding uit je werklijst. Je vindt ze terug in het archief, met de datum waarop je ze hebt afgesloten.
De twee die verder reiken
De laatste twee statussen gelden niet voor één bevinding, maar voor elk voorkomen ervan, nu en in de toekomst:
- Always accepted: het probleem blijft bestaan en je besluit het nooit op te lossen.
- Never an issue: een false positive of iets dat niet relevant is, en dat wil je ook voor alle eerdere en latere gevallen zo vastleggen.
Hiermee neem je een beslissing die blijft staan. Dat scheelt veel herhaald beoordeelwerk bij een bevinding die elke scan terugkomt en die je elke keer opnieuw wegzet. Wees er wel spaarzaam mee, want een kwetsbaarheid die je op deze manier wegzet, komt niet meer onder je aandacht. Ook niet als de situatie verandert en het probleem ineens wel relevant wordt.
Wat je zo vastlegt, komt terecht in de status overrides. Daar zie je terug welke beslissingen er lopen en kun je ze terugdraaien.
Lees verder
Het instellen van een status doe je op het detailscherm, beschreven in Details van een kwetsbaarheid. Je lopende uitzonderingen beheer je via Overrides. Wat een status met je risicoscore doet, staat in De CyberRisk.