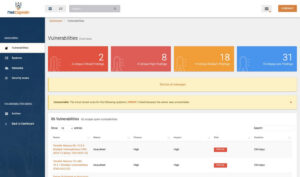
Klik in het hoofdmenu op Vulnerabilities en je krijgt alles te zien wat NetCaptain in je omgeving heeft aangetroffen. Dit is het scherm waarin je het meeste werk doet, dus het loont om te weten wat je er precies voor je hebt.
De vier balken
Bovenaan staan vier gekleurde balken met het aantal bevindingen per risiconiveau: critical, high, medium en low. In elke balk staan twee getallen. Het grote getal is het totaal aantal keer dat de bevinding voorkomt, het regeltje eronder telt de unieke kwetsbaarheden.
Dat verschil is je belangrijkste aanwijzing voor waar je moet beginnen. Staan er 22 medium-bevindingen tegenover 17 unieke, dan komen enkele problemen op meerdere systemen terug. Die los je met één maatregel meerdere keren tegelijk op.
Meldingen boven de lijst
Tussen de balken en de lijst kan een gele melding staan. De meest voorkomende gaat over onbereikbare systemen: “The most recent scan for the following systems failed because the server was unreachable”. Neem die serieus. Een systeem dat niet gescand kan worden, levert geen bevindingen op, en dat oogt op je dashboard hetzelfde als een systeem zonder problemen.
Meestal staat de machine uit, is hij van het netwerk gehaald of blokkeert een firewall het verkeer. Is het systeem er echt niet meer, verwijder het dan uit NetCaptain. Hoort het er wel te zijn, dan heb je een probleem gevonden voordat je scan dat kon doen. Een melding sluit je met het kruisje rechts, of je ruimt ze in één keer op met “Dismiss all messages”.
De lijst
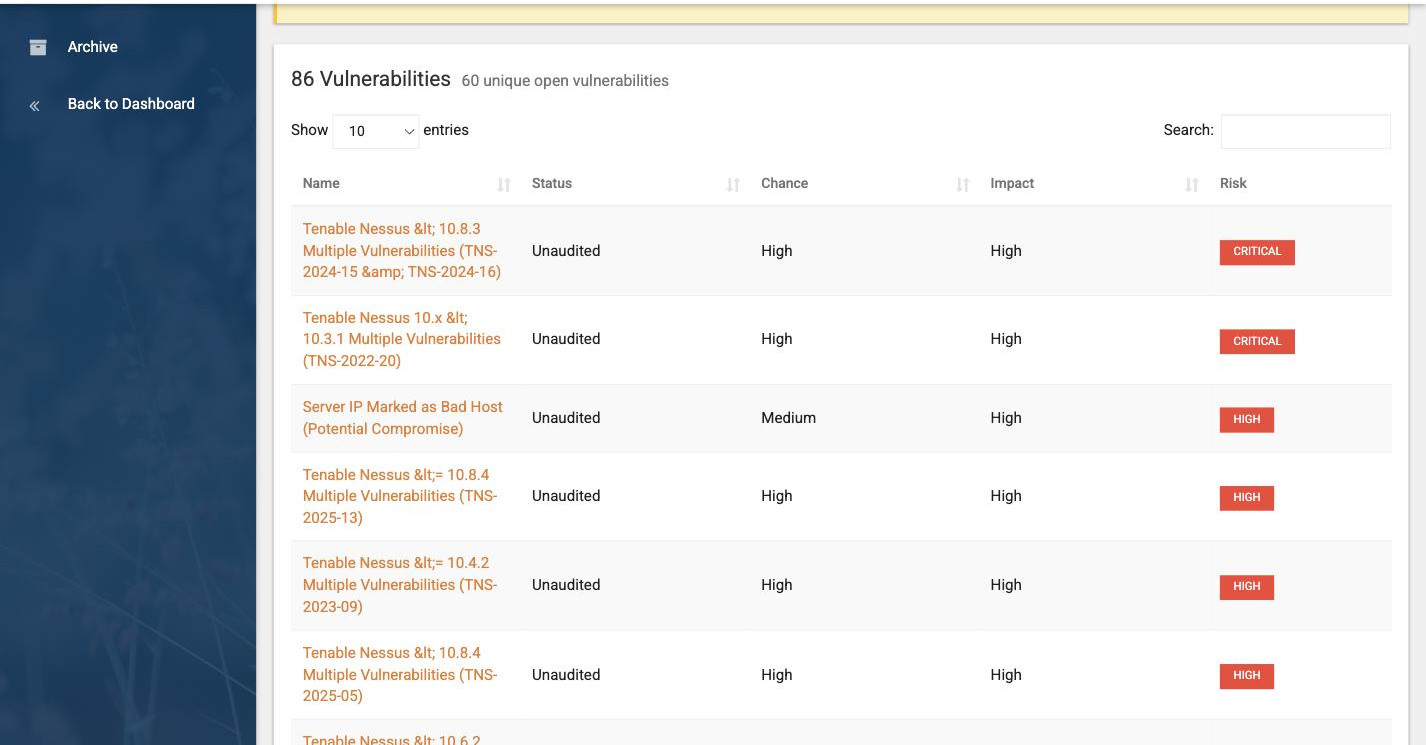
Boven de lijst staat hoeveel bevindingen er in totaal zijn en hoeveel daarvan uniek zijn. De lijst zelf heeft zes kolommen:
- Name: de kwetsbaarheid. Klik erop voor de details.
- Status: waar de bevinding in jouw proces staat, van unaudited tot fixed.
- Chance: hoe waarschijnlijk het is dat iemand dit daadwerkelijk misbruikt.
- Impact: wat de schade is als dat gebeurt.
- Risk: de combinatie van die twee, als gekleurd label. Die weging kun je met een override zelf overschrijven.
- Duration: hoe lang de bevinding al bekend is. Een critical die er 294 dagen staat, zegt meer over je proces dan over die ene kwetsbaarheid.
Klik op de pijltjes naast een kolomkop om te sorteren. Links bepaal je met “Show … entries” hoeveel regels je per pagina ziet, rechts filter je met het zoekveld, en onderaan blader je door de pagina’s.
Het archief
In het menu links staat “Archive”. Daar staan de bevindingen die je hebt afgesloten: fixed, geaccepteerd of afgevoerd als non-issue. Ze zijn uit je werklijst verdwenen, maar niet uit je administratie. Handig als je een half jaar later moet laten zien dat je een probleem hebt behandeld, en wanneer.
Lees verder
Wat er achter een regel schuilgaat, lees je in Details van een kwetsbaarheid. De betekenis van elke status staat in De acht statussen van een kwetsbaarheid. Hoe de risicoscore zich verhoudt tot het getal op je dashboard, lees je in De CyberRisk.