Overslaan naar hoofdinhoud

NetCaptain

Minimale systeemvereisten

Om het beste uit NetCaptain te kunnen halen is het belangrijk dat de minimale systeemvereisten gehanteerd worden. In dit artikel leggen we uit wat de systeemvereisten zijn en waarom ze belangrijk zijn.
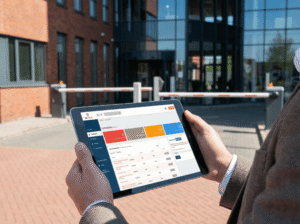
NetCaptain Dashboard op een tablet

Hardware

De minimale systeemvereisten garanderen een goede werking voor netwerken tot minimaal 100 systemen. 

  • CPU: 2 cores of meer
  • Opslagruimte: > 75GB: De schijfruimte wordt gebruikt voor het besturingssysteem, de opslag van kwetsbaarhedendefinities en de scanresultaten.
  • Geheugen (RAM): 4GB: Voor het gelijktijdig draaien van scans op verschillende targets is het belangrijk om voldoende geheugen te hebben.

Voor netwerken boven de 250 systemen worden de volgende systeemvereisten aanbevolen:

  • CPU: > 4 cores: Meer data moet worden behandeld en dit kost meer processorkracht. 
  • Opslagruimte: > 150GB: Voor grotere netwerken worden er veel resultaten opgeslagen. Meer opslagruimte betekent dat er meer
  • Geheugen (RAM): > 8GB: Voor het gelijktijdig draaien van scans op verschillende targets is het belangrijk om voldoende geheugen te hebben. Ook het behandelen van de grotere hoeveelheid data vereist meer geheugen. 

Netwerk

NetCaptain communiceert met de update-servers via een beveiligde verbinding om software-updates en kwetsbaarhedendefinities op te halen en daarnaast om de licentie te kunnen controleren. De firewall dient een uitgaande verbinding toe te staan naar het internet op poort 51820/UDP. Daarnaast dienen de poorten open te staan naar de te scannen systemen. Om een volledige scan uit te kunnen voeren moeten (uitgaand) alle poorten (TCP/UDP) toegestaan worden worden naar het te scannen systeem.

Het NetCaptain-dashboard is te bereiken op poort 443/TCP. We raden om veiligheidsredenen af om deze poort vanaf het internet beschikbaar te maken en uitsluitend vanaf het interne netwerk benaderbaar te maken.

Lees verder

Draai je NetCaptain liever in de cloud, dan loopt NetCaptain op Azure de stappen langs om de appliance daar uit te rollen. Staat de machine er eenmaal, dan is Inloggen en authenticatie je volgende halte.
Deel dit artikel

LinkedIn
WhatsApp
X
Email
Facebook
Foto van Door John de Kroon

Door John de Kroon

John de Kroon is de CTO van NetCaptain. Met meer dan 15 jaar ervaring als Ethisch Hacker heeft hij de leiding over de ontwikkelings- en onderzoekstak binnen NetCaptain.

certificate als visuele metafoor voor ISO 27001 Annex A 8.8 vulnerability management

ISO 27001 Annex A 8.8: kwetsbaarheden aantoonbaar beheerst

Je auditor kijkt niet naar je scanner. Hij wil zien welke kwetsbaarheden je vond en wat je daarmee deed. Precies daar draait Annex A 8.8 om: tijdige informatie over technische kwetsbaarheden, met een onderbouwd proces dat er iets mee doet. Een stapel scanrapporten zonder vastgelegde besluiten haalt die lat niet.

Lees verder »
Oranje waarschuwingsdriehoek met uitroepteken naast digitale datastromen op een futuristische witte achtergrond.

Patch management mkb: kwetsbaarheid bewust uitstellen

Je patchbeleid schrijft voor dat kritieke updates binnen veertien dagen staan. Toch draait de firmware van de netwerkprinter al maanden op een oude versie, en niemand heeft dat besluit genomen. Uitstellen hoort bij patch management, mits er een bewust besluit onder ligt met een onderbouwing en een herzieningsdatum.

Lees verder »
Een draadbol als centraal knooppunt in een digitaal 3D-netwerk met blauwe en oranje kubussen en verbindingen.

Asset discovery mkb: je netwerk volledig in kaart

De netwerkprinter op de tweede verdieping staat op geen enkele inventaris, maar hangt wel aan je netwerk. Precies daar zoeken aanvallers hun ingang, want niemand patcht een apparaat dat niemand kent. Asset discovery brengt alle assets in je mkb-netwerk in kaart, inclusief de exemplaren die nergens geregistreerd staan. Dit artikel

Lees verder »